Linux 内核 9.8 分漏洞:Claude 写出了可用的远程 root 利用
Linux's October 2026 TCP Use-After-Free: CVE-2026-98432
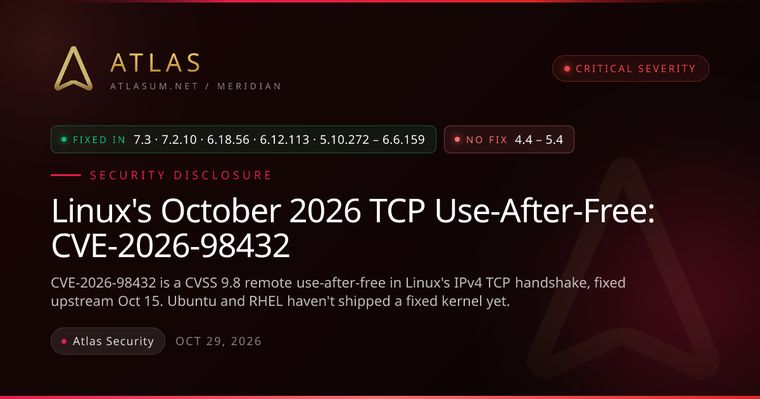
CVE-2026-98432 是 IPv4 TCP 握手中的一个释放后使用,CVSS 9.8,远程无认证即可触达,且发生在任何应用代码运行之前。报告者来自 Anthropic,该公司称 Claude 写出了一个可用的提权利用。
缺陷本身很小。服务器接受 TCP 连接时,内核先用轻量的 request socket 记录半开握手,握手完成后创建完整 socket。如果对端的 IPv4 头带了选项,内核会保存下来以便在回复中回显。问题在于:它把这些选项从 request socket 交给新连接时没有复制,连接一消失就立刻 kfree,而另一个 CPU 可能仍在读取它们来构造握手回复——典型的释放后使用。
修复只有四行:Eric Dumazet 把两个 kfree 换成 kfree_rcu,等所有读者退出后再释放,同类路径本来就这么做。受影响范围回溯到 Linux 4.4;修复版本为 5.10.272、5.15.223、6.1.190、6.6.159、6.12.113、6.18.56、7.2.10 与 7.3,分别在 10 月 11 日、15 日和 18 日发布。
麻烦在发行版。截至 10 月 29 日,Ubuntu 的安全追踪页对其所有发行版的内核仍标为 Vulnerable,尚未发布安全公告;RHEL 8、9、10 与 OpenShift 4 列为受影响且无修复,Red Hat 称缓解措施不可用或不符合其产品安全标准;Amazon Linux 2 与 AL2023 的默认内核仍为待修复。容器不解决问题——容器跑的是宿主机内核。
最刺眼的是报告者与利用来源。漏洞由 Anthropic 的 Xinyang Ge 报告,Anthropic 表示其 Claude 模型写出了一个可用的概念验证,能在开启 multipath TCP 监听器的 Linux 服务器上以 root 执行命令,无需任何凭据,该利用未公开。攻击者若在竞态中失败,只表现为握手失败而非系统崩溃,因此可以无限重试直到成功。
- CVSS 9.8,由内核 CNA 评分
- 影响 Linux 4.4 以来的所有内核
- 触发点在 TCP 握手,早于任何应用层认证
- 截至 10 月 29 日 Ubuntu、RHEL、Amazon Linux 均未修复